
Descripción
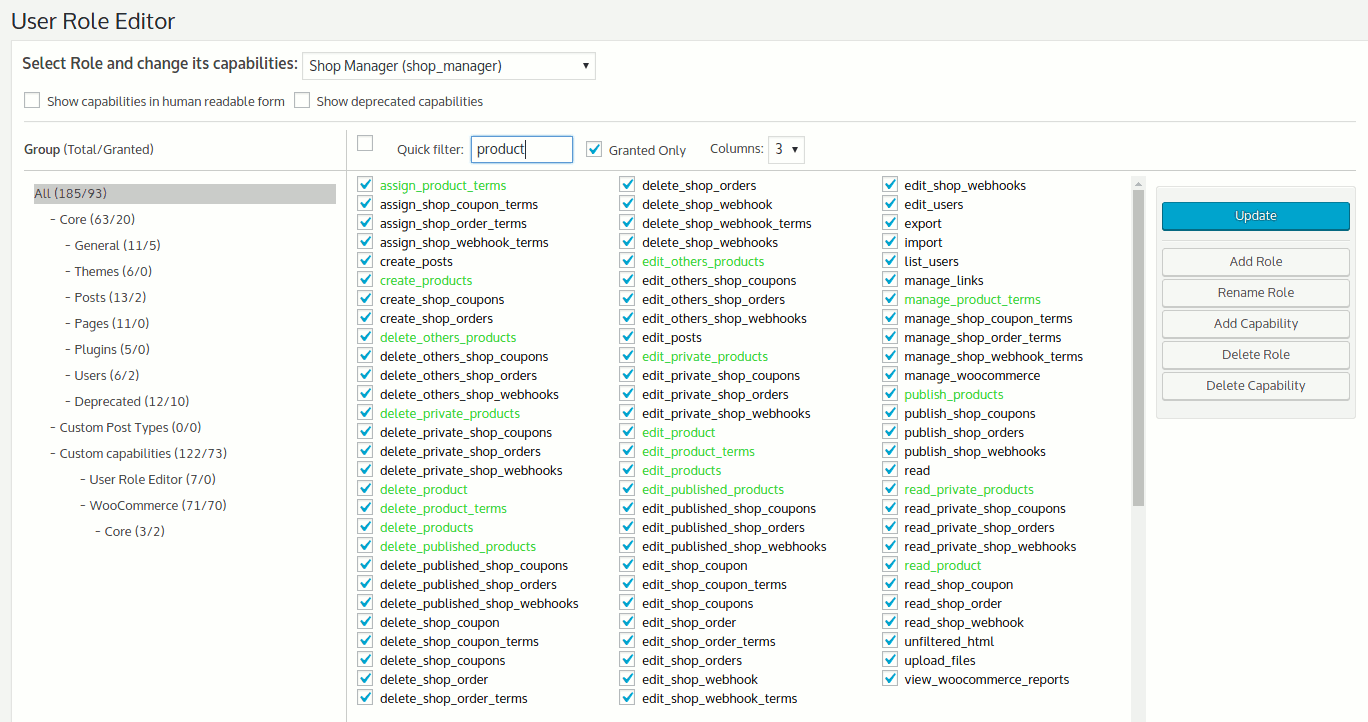
El plugin User Role Editor para WordPress te permite cambiar roles y capacidades de usuario fácilmente.
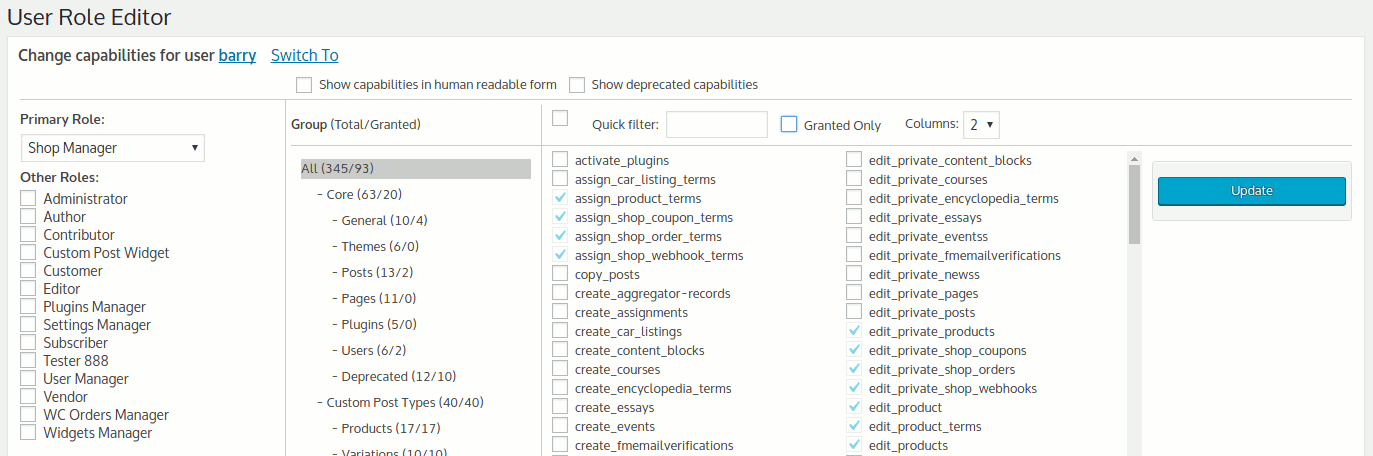
Solo tienes que activar las casillas de las capacidades que quieras añadir al rol seleccionado y hacer clic en el botón «Actualizar» para guardar los cambios. Ya está.
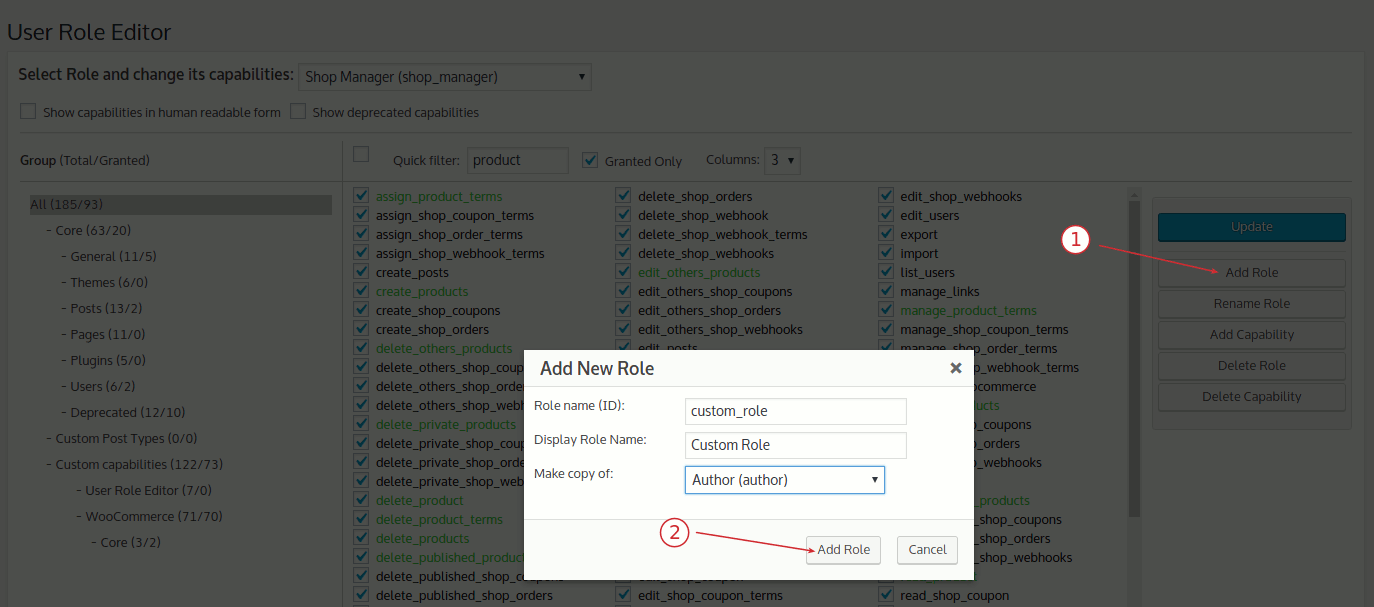
Añade nuevos roles y personaliza sus capacidades según tus necesidades, desde cero o como copia de otro rol existente.
Los roles personalizados que no sean necesarios se pueden eliminar si no hay usuarios a los que se les haya asignado ese rol.
El rol asignado por defecto a cada nuevo usuario creado también se puede cambiar.
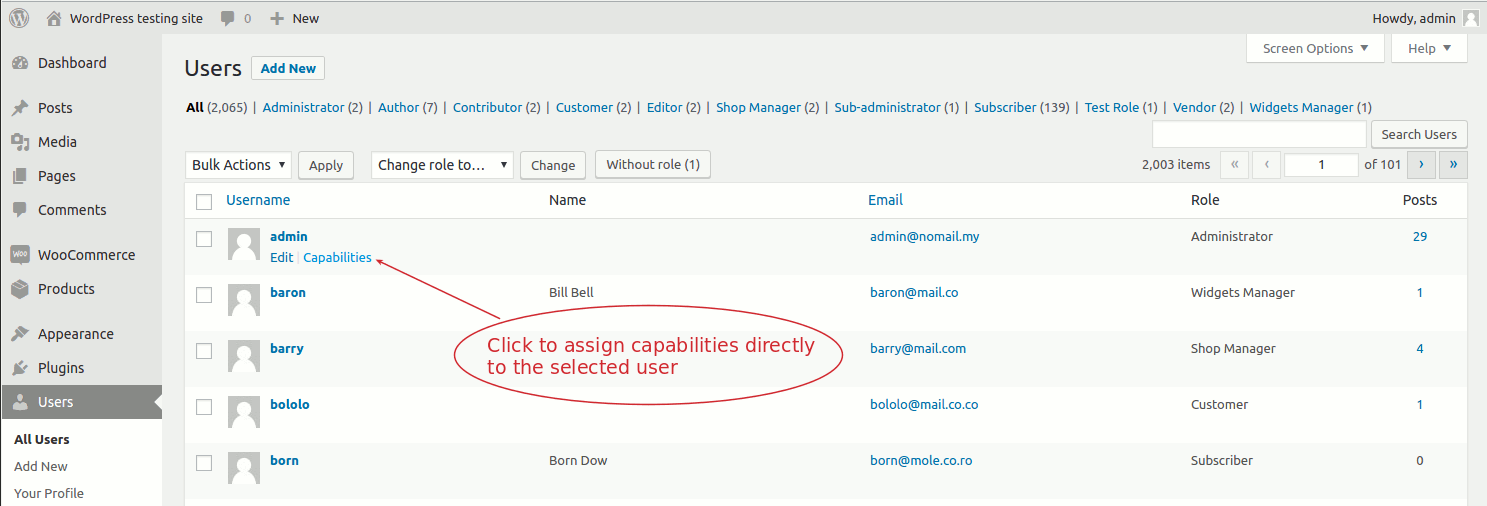
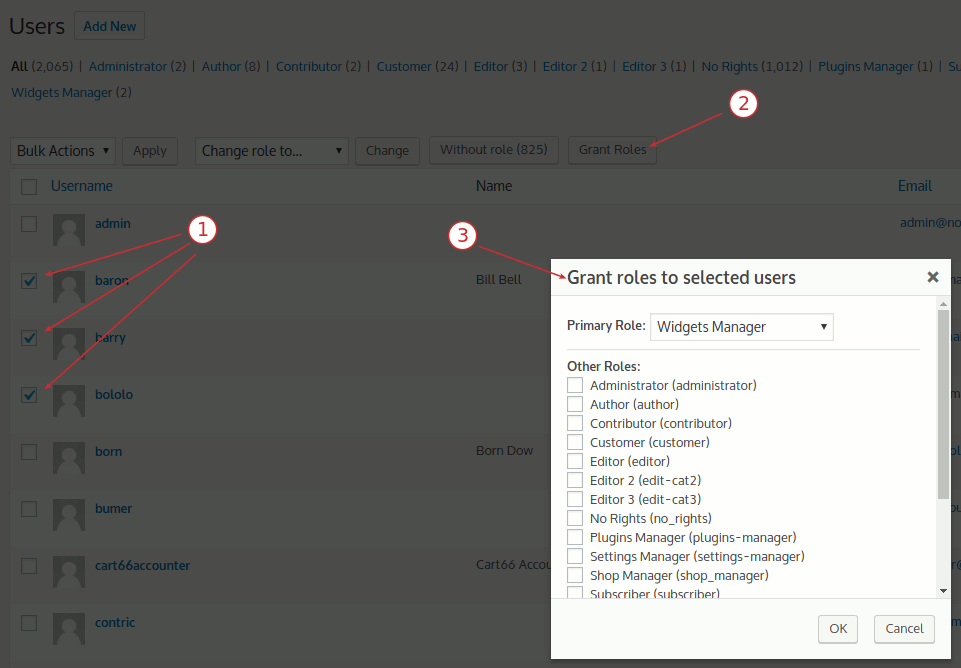
Las capacidades se pueden asignar por usuario. Se pueden asignar múltiples roles a un usuario simultáneamente.
Puedes añadir nuevas capacidades y eliminar las que no sean necesarias, que podrían haber quedado de plugins desinstalados.
Se incluye compatibilidad con multisitio.
Para obtener más información sobre «User Role Editor», visita esta página
¿Necesitas más funcionalidad con soporte de calidad en tiempo real? ¿Deseas eliminar los anuncios de las páginas del plugin User Role Editor?
Compra la versión Pro.
User Role Editor Pro incluye los módulos extra:
- Bloquear elementos seleccionados del menú de administración para un rol.
- Ocultar los elementos del menú frontal seleccionados para visitantes no registrados, usuarios registrados, perfiles.
- Bloquear widgets seleccionados en el menú «Apariencia» para un rol.
- Mostrar widgets en la portada para perfiles seleccionados.
- Bloquea las cajas metas seleccionadas (escritorio, entradas, páginas, tipos de contenido personalizados) para el perfil.
- Módulo «Exportar/Importar». Puedes exportar un rol de usuario a un archivo local e importarlo a cualquier sitio de WordPress o a otros sitios de la red multisitio de WordPress.
- Gestión de permisos de roles y usuarios a través del administrador de la red para configuraciones multisitio. Sincronización con toda la red con un clic.
- El módulo «Acceso a otros roles» permite definir qué otros roles puede ver el usuario con el rol actual en WordPress: menús desplegables, por ejemplo, asignar un rol a un usuario al editar su perfil, etc.
- Gestionar el acceso de los usuarios a la edición de entradas/páginas/tipo de publicación personalizada usando entradas/páginas, autores, lista de ID de taxonomías.
- Gestión de acceso de usuarios por plugin para operaciones de activación o desactivación de plugins.
- Gestión de acceso de usuarios por formulario para el plugin Gravity Forms.
- Shortcode para mostrar el contenido encerrado solo a los usuarios con los roles seleccionados.
- Restricciones de visualización de entradas y páginas para roles seleccionados.
- Visor de permisos de páginas de escritorio de administración
La versión Pro está libre de publicidad. Incluye el soporte premium.
Documentación adicional
Puedes encontrar más información sobre el plugin «User Role Editor» en esta página
Estoy listo para responder a tus preguntas acerca del uso del plugin. Usa comentarios de la página del plugin para eso.
Capturas
Instalación
Procedimiento de instalación:
- Desactivar el plugin si tienes instalada la versión anterior.
- Extraer el contenido del archivo «user-role-editor.zip» en el directorio «/wp-content/plugins/user-role-editor».
- Activar el plugin «User Role Editor» a través del menú «plugins» en el menú de administración de WordPress.
- Ve al elemento de menú «usuarios» – «editor de perfil de usuario» y cambia las capacidades de los perfiles estándar de WordPress de acuerdo con tus necesidades.
FAQ
- ¿Funciona con WordPress en un entorno multisitio?
Sí, funciona con WordPress multisitio. Por defecto, el plugin funciona para todos los blogs de tu red de multisitio como para los blogs instalados localmente.
Para actualizar globalmente el perfil seleccionado para la red, debes activar la casilla de verificación «aplicar a todos los sitios». Debes tener privilegios de superadministrador para usar «User Role Editor» en el multisitio de WordPress.
La versión Pro permite administrar los perifles de toda la red desde el administrador de la red.
Para leer la sección FAQ, visita esta página en shinephp.com.
Reseñas


Colaboradores y desarrolladores
«User Role Editor» es un software de código abierto. Las siguientes personas han colaborado con este plugin.
Colaboradores
«User Role Editor» está traducido en 28 idiomas. Gracias a los traductores por sus contribuciones.
Traduce «User Role Editor» a tu idioma.
¿Interesado en el desarrollo?
Revisa el código , echa un vistazo al repositorio SVN o suscríbete al registro de desarrollo por RSS.
Registro de cambios
[4.66.1] 25.08.2026
- Fix: URE_Assign_Role::$lib property was changed to protected.
- Fix: URE_Uninstall::delete_options() private function changed to protected.
- Fix: URE_Uninstall::init_options_list() referenced ‘ure_task_queue’, which never matched URE_Task_Queue::OPTION_NAME (‘ure_tasks_queue’), so that option was never deleted on uninstall.
- Fix: URE_Core::define_files() – class URE_Uninstall was not added correctly, null was written instead of class name.
- Fix: activating Pro while free was already active caused a fatal «Cannot redeclare ure_log_error()» error; the function declaration is now guarded with function_exists().
- Fix: activating this plugin while the paired Pro plugin was already active silently left both active instead of deactivating the paired one, because the register_activation_hook() call never ran in that request; it’s now registered as a standalone function directly in the main plugin file, ahead of the class_exists(‘URE_Loader’) guard that was skipping it.
[4.66] 19.08.2026
- Update: Marked as compatible with WordPress 7.1
- Required PHP version increased up to 7.4
- Required WordPress version increased up to 4.6
- Update: Plugin loading code is enhanced.
- Update: Plugin does not use self-defined PHP global constants. Needed data moved inside classes.
- Update: URE_Admin_Notice class output was escaped with esc_attr(), wp_kses_post() functions.
- Security Fix: SQL queries in URE_Editor::direct_network_roles_update() and leave_roles_for_blog() are passed to $wpdb->prepare() with real %s placeholders.
- Security Fix: URE_Editor::get_caps_columns_quant() now requires a valid nonce before writing a display-preference transient from $_POST, closing a minor CSRF gap.
- Fix: URE_Protect_Admin used a bitwise «&» instead of a logical «&&» when checking a capabilities array, which could throw a PHP 8 TypeError; fixed to use «&&», and the related IN() SQL clause is now hardened with array_map(‘absint’, …).
- Update: nonce actions used on the Settings/Tools pages are now scoped per form (ure_settings_update, ure_addons_settings_update, ure_default_roles_update, ure_settings_ms_update, ure_settings_tools_exec) instead of one shared string.
- Update: additional output escaping was added across URE_View, URE_Role_View and URE_Role_Additional_Options (role/capability slugs, wp_json_encode() instead of json_encode(), esc_url() on form actions), plus a defense-in-depth capability check in URE_Role_Additional_Options::save().
- Update: rel=»noopener noreferrer» was added to external links opened with target=»_new».
- Update: hardcoded text strings in the role editor toolbar are now translatable.
- Fix: URE_Assign_Role used the %i SQL placeholder, which needs WordPress 6.2+, below the plugin’s declared minimum; replaced with direct interpolation of internal table names.
- Fix: URE_Editor::reset_user_roles() had an unescaped wp_die() message; further output escaping (esc_url(), esc_html(), absint()) was added across URE_Base_Lib, URE_Editor, URE_User_Other_Roles and URE_User_View.
- Fix: several request-var/database-result comparisons that could be bypassed by PHP type juggling are now strict, including URE_Grant_Roles::is_try_remove_admin_from_himself()’s «can’t remove your own admin role» check.
- Fix: URE_Base_Lib::set() now correctly rejects unknown properties instead of silently creating them; URE_View declares its $advert property explicitly.
- Update: $_SERVER[‘REQUEST_URI’] is now validated and unslashed before sanitizing in URE_Lib::is_right_admin_path() and URE_User_Other_Roles::is_user_profile_extention_allowed().
- Update: posted role IDs are now sanitized (sanitize_key(), wp_unslash()) in URE_Editor, and its ‘object’/role-selection request parameters are constrained to known values.
- Update: URE_Base_Lib::get_blog_ids() now uses get_sites() instead of a raw database query.
- Update: URE_Capability::revoke_caps() now uses get_users() instead of a raw database query.
- Update: URE_Protect_Admin::has_administrator_role() now uses user_can() instead of a raw database query.
[4.65] 21.05.2026
- Update: Marked as compatible with WordPress 7.0
- Update: Pages markup are modified to correspond WordPress 7.0 CSS changes.
- Update: «defined(‘ABSPATH’)» guard was added to all PHP files to exclude PHP files direct execution.
- Update: sanitize_text_field(), sanitize_key(), sanitize_url() functions are used to secure user input before processing.
- Update: _nonce field checking was added before data update in addition to test made already on the higher level.
El archivo «changelog.txt» contiene la lista completa de cambios.